Certification sécurité informatique : choisissez un métier avant de choisir un examen
Pour choisir une certification en sécurité informatique, partez du poste visé : Security+ pour consolider des fondamentaux, OSCP pour démontrer une pratique du pentest, CISA pour l’audit ou CISM pour le management. Ces titres ne valident ni les mêmes compétences ni le même niveau d’expérience. Le bon choix dépend aussi de votre environnement technique, des exigences des employeurs ciblés et du temps consacré à la préparation.
Identifier ce que la certification prouve réellement
Une certification individuelle atteste que son titulaire satisfait aux exigences d’un organisme : examen, expérience professionnelle, parfois engagement déontologique et maintien des connaissances. Elle rend certaines compétences plus lisibles pour un recruteur ou un client, sans garantir à elle seule l’autonomie opérationnelle.
Formation, examen et certification sont trois choses différentes. Une formation prépare à un programme ; l’examen évalue les acquis ; la certification est délivrée lorsque toutes les conditions sont remplies. Une attestation de présence à un stage ne remplace donc pas le titre recherché.
Autre distinction essentielle : une certification ISO/IEC 27001 d’organisation porte sur un système de management de la sécurité de l’information et son périmètre. Une certification individuelle Lead Implementer ou Lead Auditor concerne les compétences d’une personne en mise en œuvre ou en audit. Certifier un collaborateur ne certifie pas automatiquement son entreprise.
Enfin, la reconnaissance dépend du marché visé. Consultez des offres correspondant à votre métier, votre secteur et votre zone géographique. Repérez les certifications réellement demandées et les missions associées : un nom prestigieux, mais éloigné du travail attendu, peut être moins utile qu’une spécialisation directement applicable.
Relier les principales certifications aux missions du poste
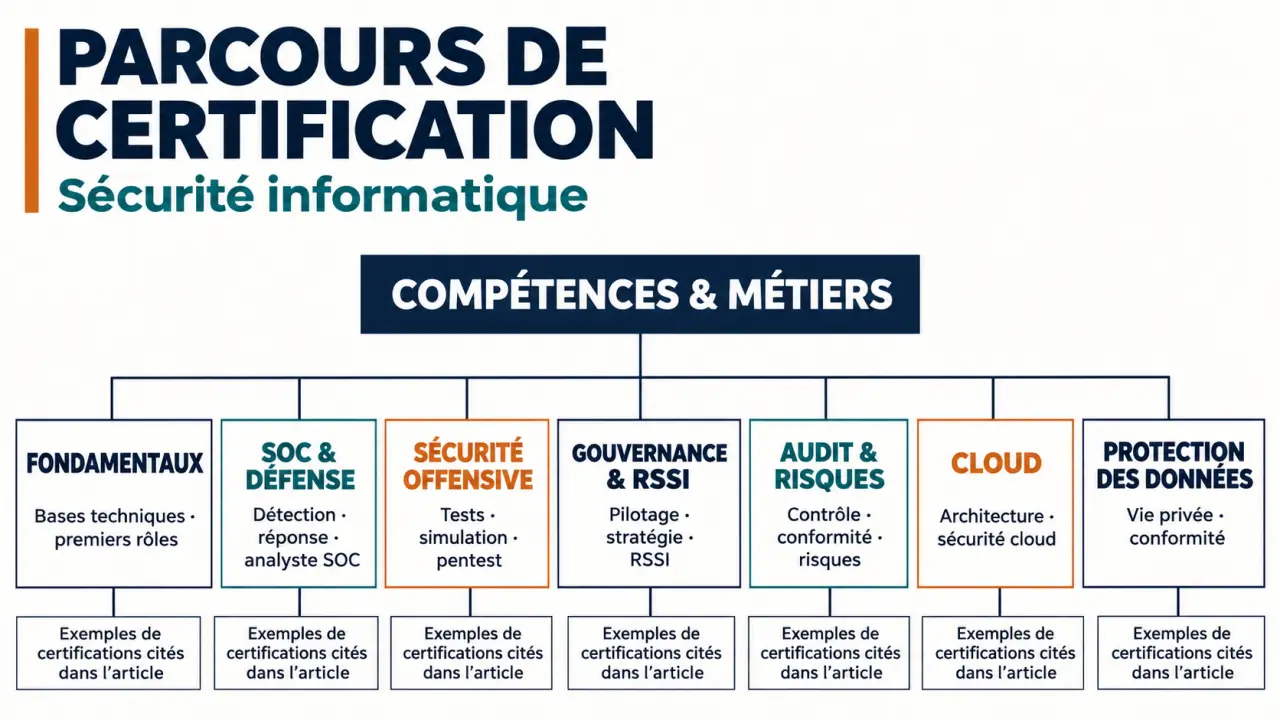
Le tableau suivant constitue une grille d’orientation, pas un classement. Les niveaux indiqués sont des repères de parcours : ils ne remplacent pas les conditions officielles d’éligibilité.
| Objectif professionnel | Certifications à examiner | Orientation et organisme |
|---|---|---|
| Acquérir un socle transversal | Security+ | Fondamentaux de sécurité ; CompTIA |
| Travailler en SOC et en défense | CySA+, Microsoft SC-200 | Analyse de sécurité ; CompTIA ou environnement Microsoft |
| Réaliser des tests d’intrusion | CEH, OSCP, GPEN | Sécurité offensive ; EC-Council, OffSec, GIAC |
| Évoluer vers la gouvernance ou un poste de RSSI | CISSP, CISM | Sécurité transversale chez ISC² ; management chez ISACA |
| Auditer et gérer les risques | CISA, ISO/IEC 27001 Lead Auditor, ISO/IEC 27005 Risk Manager | Audit chez ISACA ; parcours sur référentiels proposés notamment par PECB |
| Sécuriser le cloud | CCSP, AWS Certified Security – Specialty | Approche cloud transversale chez ISC² ou spécialisation AWS |
| Structurer la protection des données | ISO/IEC 27701 Lead Implementer ou Lead Auditor | Management de la protection de la vie privée ; organisme à vérifier selon l’offre |
Technique, gouvernance ou conformité : choisir le travail quotidien
Un analyste SOC doit interpréter des événements et contribuer à la réponse aux incidents. Un pentester recherche des vulnérabilités dans un cadre autorisé et restitue ses résultats. Un auditeur examine des preuves et formule des constats. Ces activités peuvent dialoguer, mais elles demandent des entraînements différents : analyser des journaux, pratiquer en laboratoire ou rédiger un rapport d’audit.
Pour un futur RSSI, le CISSP couvre huit domaines du Common Body of Knowledge, tandis que le CISM est orienté management de la sécurité. Pour le cloud, arbitrez entre une approche transversale et la maîtrise de la plateforme utilisée. Les références Microsoft SC-900, SC-300 ou AZ-500 répondent à des périmètres distincts : vérifiez le statut actuel du programme et son adéquation à votre poste.
Pour un DPO, les connaissances juridiques et la protection des données personnelles restent centrales. Un parcours ISO/IEC 27701 peut compléter ces compétences, mais ne couvre pas à lui seul l’ensemble de la fonction. De même, une certification individuelle ne suffit pas à démontrer la conformité d’une organisation au RGPD, à NIS 2 ou à DORA.
Comparer les prérequis et les examens avant de payer
Distinguez l’expérience recommandée de l’expérience exigée. Certains programmes permettent de passer un examen avant de remplir toutes les conditions d’attribution du titre. Vérifiez donc séparément l’accès à l’épreuve, la délivrance de la certification et les justificatifs professionnels attendus.
Trois examens offensifs qui impliquent des préparations différentes
ORSYS décrit le CEH avec 125 questions à choix multiples en 4 heures et un seuil d’environ 70 %. Pour le GPEN, il indique 115 questions en 3 heures, avec un seuil de 73 %. Le CEH couvre les techniques et outils du hacking éthique ; le GPEN porte sur les tests d’intrusion et s’inscrit dans l’écosystème GIAC, associé aux formations SANS.
Pour l’OSCP, ORSYS décrit un challenge pratique de 24 heures, accompagné d’un rapport, avec un minimum de 70 points sur 100. Ces modalités doivent être confirmées auprès des organismes concernés avant inscription : versions, conditions et règles d’évaluation peuvent évoluer. Un entraînement aux questionnaires ne remplace pas la capacité à investiguer, exploiter une faiblesse autorisée et documenter ses actions.
Calculer le coût global, pas seulement le prix affiché
Demandez un chiffrage intégrant formation éventuelle, examen, laboratoires, nouvelle tentative et maintien du titre. Vérifiez également la langue, la surveillance à distance ou en centre, les aménagements possibles et les conditions de report. Il n’existe pas de durée de validité commune : certains titres imposent des activités de formation continue ou des frais récurrents.
Construire un parcours progressif et choisir sa préparation
En reconversion, commencez par évaluer vos bases en systèmes, réseaux, identités et journalisation. Security+ peut fournir un cadre général, mais la préparation doit s’accompagner de manipulations. Un administrateur expérimenté peut privilégier une spécialisation proche de ses responsabilités plutôt que reprendre systématiquement un parcours débutant.
Pensez votre profil comme une mosaïque de preuves : la certification représente une pièce, un laboratoire documenté une autre, un rapport anonymisé une troisième. Repérez surtout les joints manquants. Savoir détecter une attaque sans expliquer son impact métier, ou connaître une norme sans collecter de preuves, laisse une compétence incomplète. Votre prochain apprentissage devrait combler cette rupture plutôt qu’ajouter un badge similaire.
Pour la préparation, ORSYS et Docaposte Institute proposent notamment des formations et des accompagnements. Comparez le programme détaillé, les travaux pratiques, les examens blancs et l’expérience des intervenants. Pour un objectif offensif, des laboratoires comme Hack The Box peuvent compléter le parcours, exclusivement dans un environnement autorisé.
Les rôles des acteurs doivent rester clairs : ISC², ISACA ou CompTIA portent leurs certifications ; un prestataire peut préparer à leur examen sans délivrer lui-même le titre. Pour les offres liées aux normes, examinez le dispositif précis chez PECB ou AFNOR. Les ressources de formation de l’ANSSI constituent un autre repère, sans rendre toutes les préparations équivalentes.
Avant toute inscription, validez ces points :
- Le titre répond à une mission professionnelle identifiable.
- Vous remplissez les conditions d’attribution, pas seulement d’accès à l’examen.
- Le programme et la version de l’épreuve sont toujours actifs.
- Le devis précise ce qui est inclus, notamment l’examen et les nouvelles tentatives.
- Vous pouvez consacrer du temps à la pratique et au maintien des acquis.
Une certification pertinente rend une compétence utile plus visible. Choisissez d’abord celle que vous pourrez mettre en application, puis élargissez votre parcours lorsque vos missions et votre expérience le justifieront.